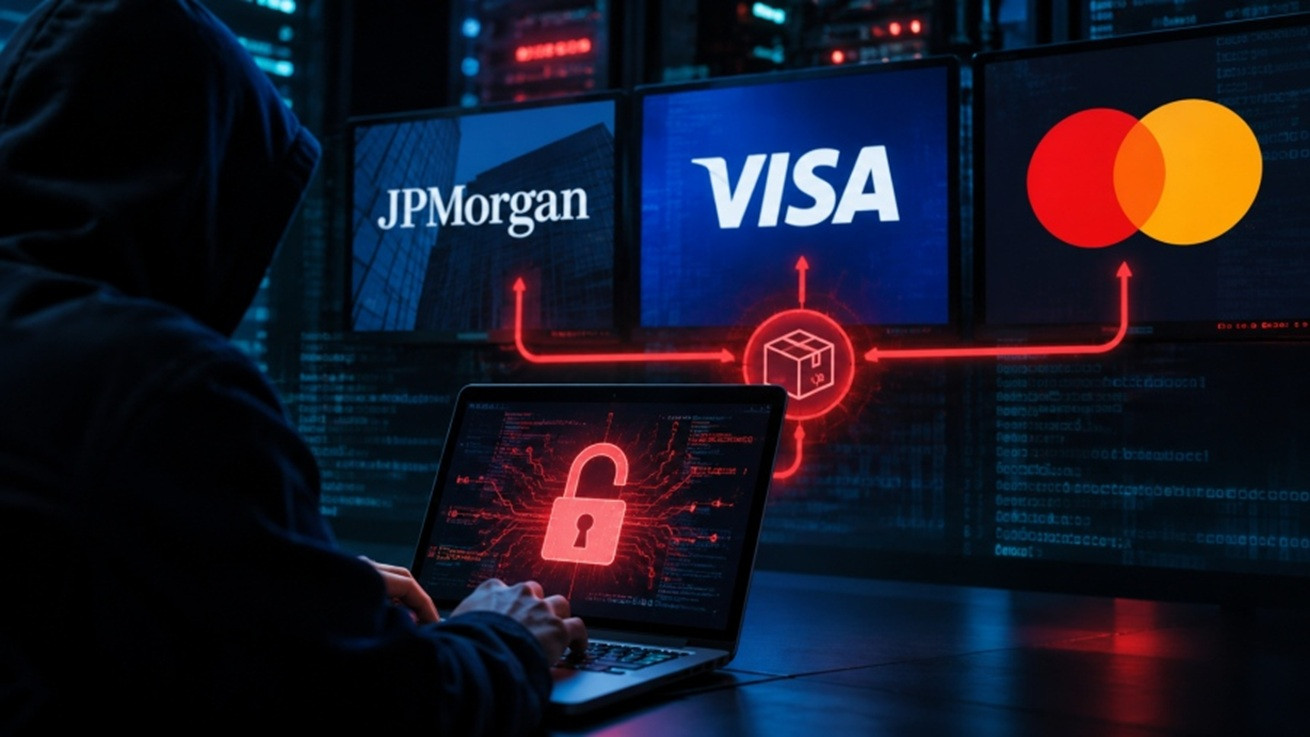
Συναγερμός για την ασφάλεια των δεδομένων πελατών προκαλεί κυβερνοεπίθεση που επηρέασε τις JPMorgan Chase, Visa και Mastercard, καθώς οι τρεις χρηματοπιστωτικοί κολοσσοί αποκάλυψαν ότι χάκερ απέκτησαν πρόσβαση σε περιορισμένα στοιχεία πελατών μέσω εξωτερικών συνεργατών και τρίτων προμηθευτών.
Σύμφωνα με τις ανακοινώσεις των εταιρειών, οι επιτιθέμενοι κατάφεραν να αποκτήσουν πρόσβαση σε επιλεγμένα δεδομένα πελατών, μεταξύ των οποίων ονόματα και διευθύνσεις ηλεκτρονικού ταχυδρομείου (email), έπειτα από κυβερνοεπίθεση σε συνεργαζόμενο πάροχο υπηρεσιών.
Οι εταιρείες διευκρινίζουν ότι δεν διέρρευσαν στοιχεία πληρωμών, δεδομένα πιστωτικών ή χρεωστικών καρτών, ενώ τα εσωτερικά συστήματα των ίδιων των οργανισμών δεν επηρεάστηκαν από την επίθεση.
Το περιστατικό αναδεικνύει, ωστόσο, τους αυξανόμενους κινδύνους που αντιμετωπίζει ο χρηματοπιστωτικός κλάδος από τις αδυναμίες τρίτων συνεργατών, καθώς ακόμη και μεγάλοι τραπεζικοί οργανισμοί και διεθνή δίκτυα πληρωμών μπορούν να βρεθούν εκτεθειμένα μέσω εξωτερικών υποδομών.
Στο στόχαστρο δεδομένα marketing και στοιχεία πελατών
Η JPMorgan ανέφερε ότι, σύμφωνα με την έως τώρα έρευνά της, οι χάκερ που επιτέθηκαν σε εξωτερικό συνεργάτη απέκτησαν πρόσβαση σε δεδομένα marketing, τα οποία περιλαμβάνουν ονόματα πελατών και διευθύνσεις email.
Εκπρόσωπος της τράπεζας δήλωσε ότι η μέχρι στιγμής έρευνα δείχνει πως οι επιτιθέμενοι απέκτησαν πρόσβαση σε συγκεκριμένα δεδομένα marketing που διατηρούσαν οι προμηθευτές, τα οποία ενδέχεται να περιλαμβάνουν προσωπικά στοιχεία πελατών, όπως ονόματα και ηλεκτρονικές διευθύνσεις.
Η JPMorgan ξεκαθάρισε επίσης ότι το συγκεκριμένο περιστατικό δεν συνδέεται με τις διακοπές λειτουργίας που ανέφεραν αρκετοί πελάτες της νωρίτερα μέσα στην εβδομάδα, οι οποίες αποδόθηκαν σε σφάλμα λογισμικού (software bug).
Από την πλευρά της, η Mastercard γνωστοποίησε ότι ενημερώθηκε πρόσφατα για περιστατικό ασφαλείας σε τρίτο πάροχο, το οποίο οδήγησε στην έκθεση περιορισμένου αριθμού διευθύνσεων email πελατών που συμμετέχουν σε συγκεκριμένο πρόγραμμα παροχών καρτών.
Η εταιρεία υπογράμμισε ότι τα δεδομένα που εκτέθηκαν δεν αφορούν πληροφορίες πληρωμών και ότι δεν υπάρχει καμία επίπτωση στο δίκτυο πληρωμών της Mastercard ή στη δυνατότητα των καταναλωτών να χρησιμοποιούν τις κάρτες τους.
Η Visa εντοπίζει το περιστατικό σε πάροχο της Ασίας - Ειρηνικού
Η Visa επιβεβαίωσε επίσης ότι το περιστατικό συνδέεται με εξωτερικό πάροχο υπηρεσιών στην περιοχή Ασίας - Ειρηνικού (Asia Pacific).
Εκπρόσωπος της εταιρείας διευκρίνισε ότι η κυβερνοεπίθεση δεν σχετίζεται με τις διακοπές λειτουργίας που καταγράφηκαν σε διάφορους κλάδους κατά τη διάρκεια της εβδομάδας.
Οι διαβεβαιώσεις των τριών εταιρειών ότι τα δικά τους συστήματα δεν παραβιάστηκαν και ότι δεν επηρεάστηκαν οι συναλλαγές περιορίζουν, προς το παρόν, την έκταση του περιστατικού στον τομέα των προσωπικών δεδομένων.
Ωστόσο, η έκθεση ονομάτων και email δημιουργεί πρόσθετους κινδύνους για τους καταναλωτές, καθώς τα στοιχεία αυτά μπορούν να αξιοποιηθούν για στοχευμένες επιθέσεις εξαπάτησης.
Ομάδα ransomware n0n ανέλαβε την ευθύνη
Την ευθύνη για τις επιθέσεις ανέλαβε ομάδα ransomware με την ονομασία n0n, η οποία δημοσίευσε ισχυρισμούς στο dark web και κοινοποίησε δείγματα δεδομένων, επιχειρώντας να αποδείξει ότι βρίσκεται πίσω από την παραβίαση.
Η εταιρεία κυβερνοασφάλειας SOCRadar, η οποία παρακολουθεί την υπόθεση, δήλωσε στο Yahoo Finance ότι δεν έχει επιβεβαιώσει ανεξάρτητα εάν η συγκεκριμένη ομάδα πραγματοποίησε πράγματι την κυβερνοεπίθεση.
Παράλληλα, η SOCRadar συμφωνεί με τις εκτιμήσεις των JPMorgan, Visa και Mastercard ότι η παραβίαση πιθανότατα προήλθε από τρίτο προμηθευτή και αφορά δεδομένα marketing και προγραμμάτων παροχών, όπως ονόματα και διευθύνσεις email.
Ο επικεφαλής ασφάλειας πληροφοριών της SOCRadar, Ensar Seker, προειδοποίησε ότι ο πιο άμεσος κίνδυνος για τους καταναλωτές είναι οι στοχευμένες επιθέσεις phishing, κατά τις οποίες οι εγκληματίες επιχειρούν να υποδυθούν την τράπεζα ή τον πάροχο της κάρτας τους.
Μέσω των εκτεθειμένων στοιχείων, οι επιτιθέμενοι μπορούν να δημιουργήσουν πιο πειστικά μηνύματα ηλεκτρονικής απάτης, επιχειρώντας να αποσπάσουν κωδικούς πρόσβασης, οικονομικά στοιχεία ή άλλες ευαίσθητες πληροφορίες.
Κύμα κυβερνοεπιθέσεων εν μέσω τεχνολογικών διακοπών
Το νέο περιστατικό έρχεται σε μια περίοδο αυξημένης ανησυχίας για την κυβερνοασφάλεια, καθώς οι καταναλωτές έχουν βρεθεί αντιμέτωποι με σειρά σημαντικών τεχνολογικών διακοπών μέσα στον Νοέμβριο.
Οι διαδοχικές δυσλειτουργίες σε ψηφιακές υπηρεσίες και υποδομές ενισχύουν τους προβληματισμούς για την εξάρτηση των επιχειρήσεων από σύνθετα τεχνολογικά συστήματα, εξωτερικούς παρόχους και διασυνδεδεμένες πλατφόρμες.
Η Wall Street Journal είχε αναφερθεί νωρίτερα στη σύνδεση της υπόθεσης με την ομάδα ransomware, ενώ το περιστατικό επαναφέρει στο προσκήνιο ένα κρίσιμο ζήτημα για τον χρηματοπιστωτικό τομέα: η ασφάλεια των τραπεζών και των συστημάτων πληρωμών δεν εξαρτάται πλέον μόνο από τις δικές τους υποδομές, αλλά και από το επίπεδο προστασίας ολόκληρης της αλυσίδας των εξωτερικών συνεργατών τους.
Η κυβερνοασφάλεια των τρίτων προμηθευτών εξελίσσεται πλέον σε έναν από τους μεγαλύτερους συστημικούς κινδύνους για το διεθνές χρηματοπιστωτικό οικοσύστημα, καθώς μια παραβίαση σε μικρότερο συνεργάτη μπορεί να ανοίξει την πόρτα σε δεδομένα που συνδέονται με ορισμένους από τους μεγαλύτερους τραπεζικούς και χρηματοοικονομικούς οργανισμούς του κόσμου.
www.bankingnews.gr